Technika
Anty-DDoS: szybciej, szerzej, bliżej rynku
System anty-DDoS w sieci operatora ocenia się dziś po trzech rzeczach: jak szybko reaguje, co potrafi zrobić poza samym wykryciem ataku i czy nadąża za tym, co faktycznie dzieje się na polskim rynku. LiveShield odpowiada na wszystkie trzy: reguły zakłada zwykle w ciągu pierwszej sekundy od przekroczenia progu, a jedna platforma steruje całą ochroną – od detekcji, przez filtrację w sieci operatora, po reguły u upstreamów i przekierowanie ruchu do scrubbing center.
Ataki, które w 2026 roku trafiają do polskich operatorów, są krótkie, wielowektorowe i coraz częściej towarzyszą im żądania okupu. Okno na ręczną reakcję praktycznie nie istnieje, a sama szybkość nie wystarcza, jeśli system potrafi tylko jedno: odciąć adres. Poniżej piszemy, czego warto wymagać od ochrony, zanim wydarzy się incydent.
Dlaczego czas reakcji stał się kryterium zakupowym?
Bo w krótkim ataku o wyniku decydują pierwsze sekundy, a nie dyżur działu technicznego. Fala wolumetryczna potrafi osiągnąć szczyt w kilka sekund i trwać około minuty. Reakcja, która wymaga udziału człowieka, spóźnia się więc z definicji.
Dla zarządu ma to wymiar bardzo praktyczny. Jeśli atak wysyca łącze, skutek dotyczy wszystkich abonentów, którzy z niego korzystają, a nie tylko tego, który był celem. Każda minuta to zgłoszenia do wsparcia, reklamacje i ryzyko odejścia klientów. Dlatego przy wyborze systemu warto zapytać nie o to, czy działa automatycznie, ale ile sekund mija od przekroczenia progu do założenia reguły i czy system mierzy ten czas sam. Jak to wygląda w LiveShield, opisujemy w osobnym artykule.
Co oznacza reakcja poniżej sekundy w praktyce?
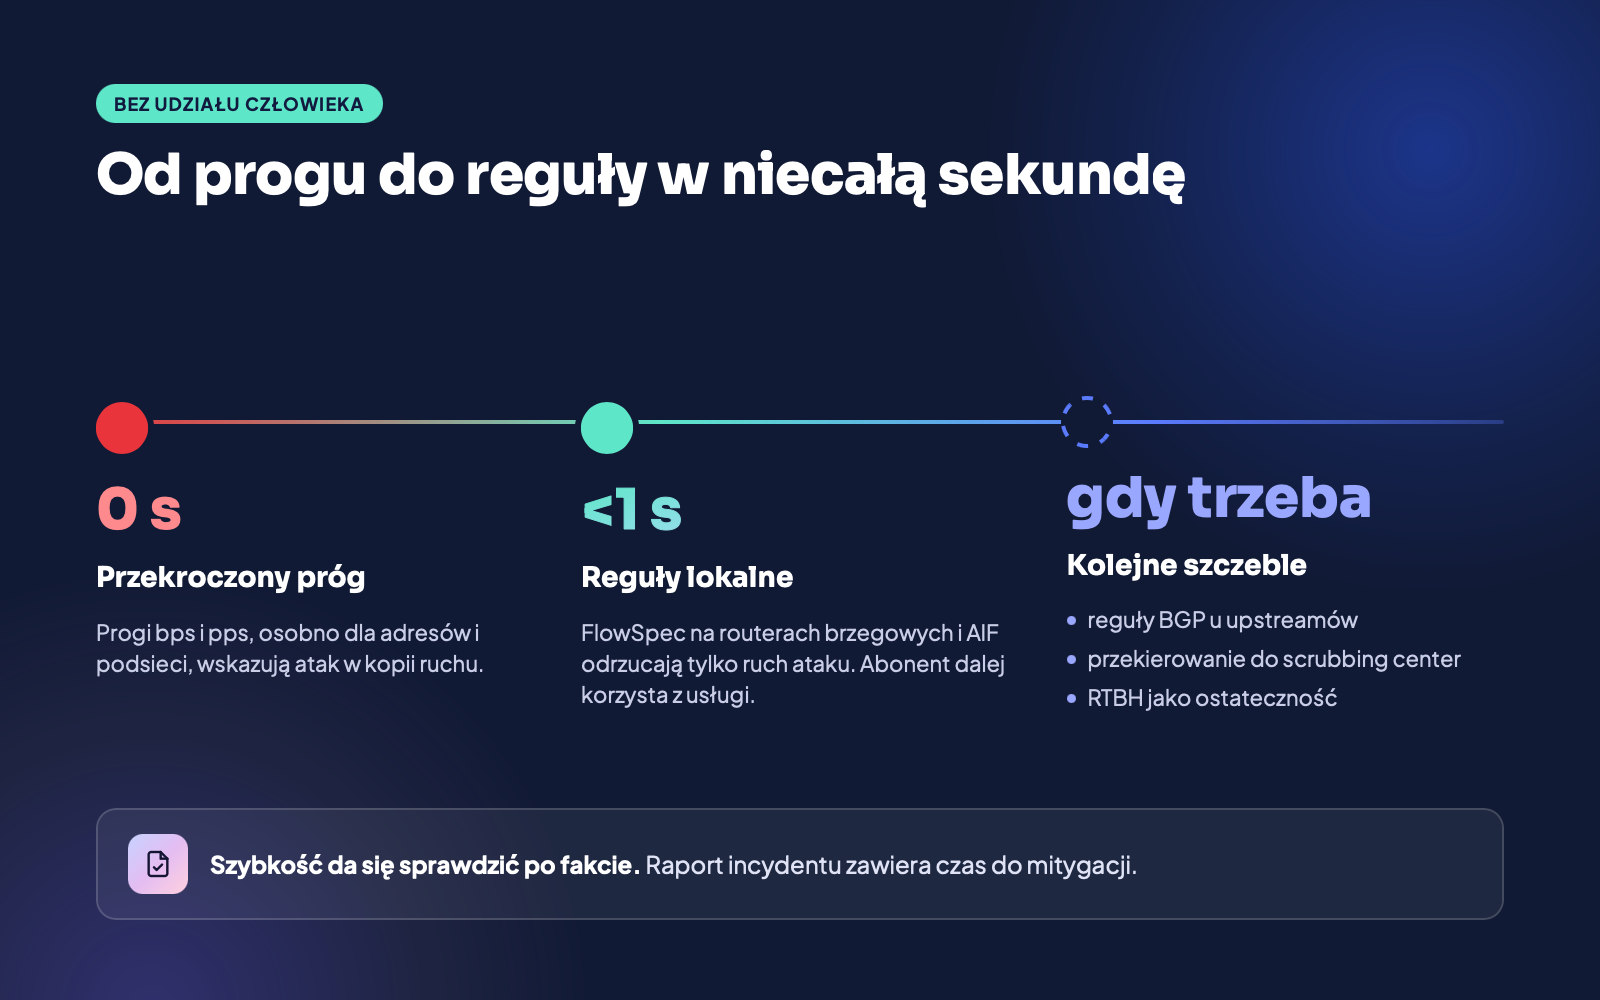
Oznacza, że reguła filtrująca trafia na router zwykle w ciągu pierwszej sekundy od przekroczenia progu, bez udziału człowieka. LiveShield analizuje kopię ruchu (SPAN lub TAP) w czasie rzeczywistym, więc nie stoi na ścieżce produkcyjnej: nie dodaje opóźnienia i nie staje się dodatkowym punktem awarii.
Kolejność działania jest zawsze taka sama:
- progi bps i pps, ustawione osobno dla adresów i podsieci, wskazują atak,
- system zakłada reguły BGP FlowSpec, które odrzucają tylko ruch ataku,
- blackholing (RTBH) pozostaje ostatecznością w danym ataku, gdy wcześniejsze kroki nie wystarczają.
Szybkość da się też sprawdzić po fakcie. Raport incydentu zawiera czas do mitygacji, więc operator nie musi polegać na deklaracji dostawcy.
Dlaczego sama szybkość nie wystarcza?
Bo szybka reakcja jest warta tyle, ile da się nią zrobić. System, który w sekundę potrafi tylko odciąć adres, zamienia atak na jednego abonenta w przerwę w jego usłudze. W LiveShield szybka detekcja uruchamia pełny zestaw narzędzi, sterowany z jednego miejsca:
- Detekcja. Analiza kopii ruchu, progi dla pojedynczych adresów i dla całych podsieci, więc także ataki rozproszone na wiele adresów (carpet bombing).
- Filtracja w sieci operatora. Reguły FlowSpec na routerach brzegowych oraz AIF, filtr inline między routerem brzegowym a BRAS, który śledzi stan połączeń TCP i zatrzymuje ataki trudne do odróżnienia od legalnego ruchu.
- Reguły u upstreamów. FlowSpec lub, jako ostateczność, blackholing wysyłane do upstreamów, jeśli je udostępniają. Blackholing selektywny trafia tylko do przeciążonych upstreamów, więc ruch z punktów wymiany i peeringu płynie dalej.
- Scrubbing center. Gdy wolumen zagraża wysyceniem łącza, LiveShield przekierowuje ruch na atakowany prefiks do scrubbing center wskazanego przez operatora. Próg można powiązać z pojemnością łącza, a ruch może wracać automatycznie po ataku.
Dla operatora oznacza to jedną platformę, jeden panel, jedną licencję na całą sieć i jeden raport z każdego zdarzenia, zamiast kilku narzędzi, które trzeba ręcznie zsynchronizować w trakcie ataku. LiveShield nie oferuje własnego scrubbing center. Steruje przekierowaniem do tego, z którego operator korzysta, a każdy szczebel odpowiada za inny wymiar ataku: precyzję filtracji albo pojemność. Szerzej piszemy o tym w artykule o połączeniu lokalnej ochrony ze scrubbing center.
Jak system nadąża za zmianami na rynku?
Nadąża wtedy, gdy nowy typ zagrożenia albo nowy wymóg prawny kończy się konkretną funkcją, a nie obietnicą. W 2026 roku widać to na dwóch przykładach.
Pierwszy to fala ataków SYN-ACK reflection połączona z żądaniami okupu, która dotknęła polskich operatorów. Taki ruch pochodzi z legalnych serwerów i nie wygląda jak anomalia wolumenu, więc żadna baza reputacji go nie oznaczy, a klasyczne reguły FlowSpec i RTBH dają tu za mało. Odpowiedzią LiveShield jest AIF: filtr inline między routerem brzegowym a BRAS, który śledzi stan połączeń TCP i sprawdza każdy SYN-ACK względem wcześniejszego SYN wysłanego z sieci operatora. Ponieważ atakujący łączą SYN-ACK z atakami wolumetrycznymi, drugim elementem odpowiedzi jest przekierowanie ruchu do scrubbing center. Uruchamia się automatycznie po przekroczeniu progu powiązanego z pojemnością łącza i może kierować ruch do VRF albo na wskazany adres IP. AIF rozwiązuje problem stanu połączeń, scrubbing center – problem pojemności. Dlaczego sama zapłata okupu nie kończy problemu, opisujemy w artykule Zapłaciłeś okup za DDoS?.
Drugi przykład to Krajowy System Cyberbezpieczeństwa. Nowelizacja ustawy weszła w życie 3 kwietnia 2026 r., a operator musi umieć szybko udokumentować incydent. Raport KSC w LiveShield to m.in. czas wykrycia, czas do pierwszej reguły filtrującej, wektor ataku, wolumen i zastosowane reguły. Można go pobrać jako CSV lub PDF. LiveShield nie składa zgłoszenia za operatora ani do CSIRT. Dostarcza dane, a ocenę, czy zdarzenie jest incydentem poważnym, wykonuje operator.
LiveShield jest polskim produktem, a operatorzy mają realny wpływ na kierunek jego rozwoju. Dzięki temu rozwój produktu może iść w stronę problemów, z którymi sieci mierzą się tu i teraz.
Podsumowanie
Od systemu anty-DDoS warto dziś wymagać trzech rzeczy: reakcji w ciągu sekundy, szerszego zakresu działania niż samo odcięcie adresu oraz rozwoju w kierunku problemów, z którymi mierzą się operatorzy w Polsce. LiveShield łączy je w jednej platformie: wykrywa atak, filtruje ruch w sieci operatora, przekazuje reguły upstreamom i kieruje ruch do scrubbing center, a każde zdarzenie dokumentuje w raporcie dla Krajowego Systemu Cyberbezpieczeństwa..
Chcesz zobaczyć, jak to wygląda w praktyce? Uruchom demo LiveShield albo napisz na office@liveshield.net.