Prawo
KSC dla operatora. Co z atakami DDoS w planie zgodności?
Od 3 kwietnia 2026 roku obowiązuje nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Dla operatora oznacza to, że ataki DDoS przestają być wyłącznie sprawą działu technicznego. Atak, który wysyca łącza albo odcina część abonentów, może być incydentem, który trzeba obsłużyć, udokumentować i w razie potrzeby zgłosić do właściwego zespołu CSIRT. Poniżej zbieramy terminy i dane, które warto mieć pod ręką. Podajemy je na przykładzie LiveShield, polskiego systemu anty-DDoS dla operatorów. Tekst ma charakter informacyjny i nie jest poradą prawną.
Jakie terminy KSC obowiązują operatora?
Najbliższy termin wdrożenia obowiązków mija 3 kwietnia 2027 roku, a termin wniosku o wpis do wykazu zamknął się 3 października 2026 roku. Według komunikatu Ministerstwa Cyfryzacji harmonogram dla podmiotów, które spełniają kryteria ustawowe, wygląda tak:
| Termin | Co się w nim zamyka |
|---|---|
| 3 października 2026 | Wniosek o wpis do wykazu podmiotów kluczowych i ważnych |
| 3 kwietnia 2027 | Wdrożenie obowiązków, w tym systemu zarządzania bezpieczeństwem informacji oraz zgłaszania incydentów do CSIRT i zarządzania nimi |
| 3 kwietnia 2028 | Pierwszy obowiązkowy audyt cyberbezpieczeństwa podmiotów kluczowych, a co do zasady też początek możliwości nakładania kar administracyjnych |
Czy operator jest podmiotem kluczowym, czy ważnym, zależy od jego wielkości i działalności. To ustalenie warto potwierdzić z prawnikiem.
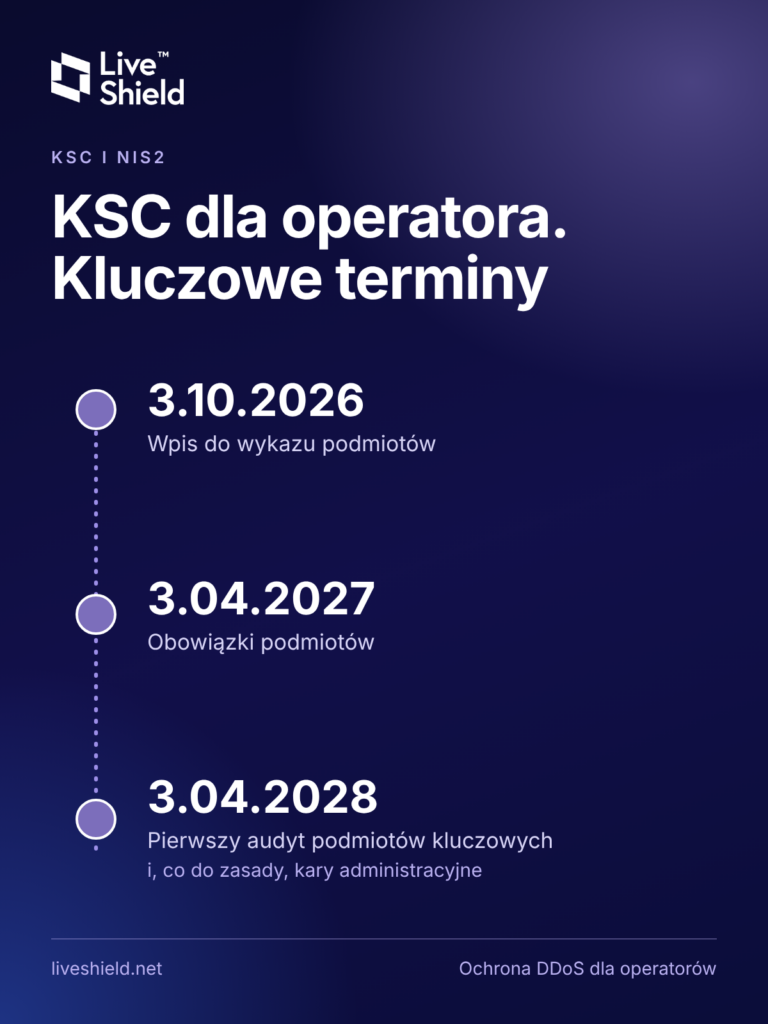
Oś czasu KSC: 3.10.2026, 3.04.2027 i 3.04.2028
Dlaczego ataki DDoS powinny być w planie zgodności?
Bo to incydent, który dzieje się w sekundach i wprost uderza w dostępność usług. Nowe przepisy wprowadzają też odpowiedzialność kierowników podmiotów za realizację zadań z zakresu cyberbezpieczeństwa, więc temat trafia na stolik zarządu.
Zgłoszenie incydentu poważnego składa się przez system teleinformatyczny do właściwego zespołu CSIRT sektorowego.
Kryteria uznania incydentu za poważny ma doprecyzować nowe rozporządzenie Rady Ministrów. Do tego czasu stosuje się dotychczasowe przepisy, więc operator nie ma jeszcze ostatecznych progów. Praktyczny wniosek: warto mieć dane, które pozwolą ocenić każdy atak, niezależnie od tego, gdzie te progi ostatecznie przebiegną.
Jakie dane o ataku trzeba mieć pod ręką?
Takie, które odpowiadają na pytania zespołu CSIRT lub audytora: kiedy atak się zaczął, jak szybko zareagowano i co zrobiono.
- czas pierwszego pakietu ataku, wykrycia i pierwszej reguły filtrowania,
- czas do mitygacji w sekundach oraz czas trwania ataku,
- wolumen szczytowy (Gb/s) i liczba pakietów na sekundę,
- wektor ataku i protokoły,
- atakowane adresy, prefiksy i porty oraz próbka źródeł,
- zastosowane reguły BGP FlowSpec i blackholing,
- przebieg ataku minuta po minucie.
LiveShield rejestruje pełny przebieg każdego incydentu i na tej podstawie generuje raport w formacie CSV lub PDF, a także raport zbiorczy za wybrany okres. Dane zostają w sieci operatora, bo system działa on-premise. Raport może posłużyć jako informacja wyjściowa do przygotowania zgłoszenia. Szczegóły opisaliśmy w materiale Raport incydentu DDoS dla KSC.
Na przygotowanie jest czas do 3 kwietnia 2027 roku. Plan zgodności, w którym brakuje ataku DDoS, jest niepełny. O roli systemu anty-DDoS w zgłaszaniu pisaliśmy w materiale Zgłoszenie incydentu do CSIRT. Jak system do ochrony przed atakami DDoS może pomóc, a o samych raportach w tekście Raportowanie incydentów DDoS zgodnie z KSC i NIS2. Panel można obejrzeć w publicznym demo na demo.liveshield.net, a o wdrożenie w swojej sieci zapytać pod adresem office@liveshield.net.